Qu'est-ce que NIS2? Guide Complet pour PME Belges
NIS2 (Network and Information Security Directive 2) est la directive européenne mise à jour sur la cybersécurité. Elle est entrée en vigueur le 16 janvier 2023, et la loi belge qui la transpose s'applique depuis le 18 octobre 2024. Elle impose des mesures de sécurité et des obligations de notification d'incidents aux moyennes et grandes organisations de 18 secteurs, et à certaines plus petites quelle que soit leur taille (art. 2, 21 et 23). En Belgique, environ 4 000 entités s'étaient enregistrées en novembre 2025 (CCB).
Qui Doit Se Conformer à NIS2?
NIS2 s'applique aux organisations des secteurs hautement critiques (annexe I) et des autres secteurs critiques (annexe II). Qu'une entité soit essentielle ou importante dépend de son secteur et de sa taille (art. 3). Le champ d'application est beaucoup plus large que la directive NIS originale. Lisez notre guide complet sur le champ d'application.
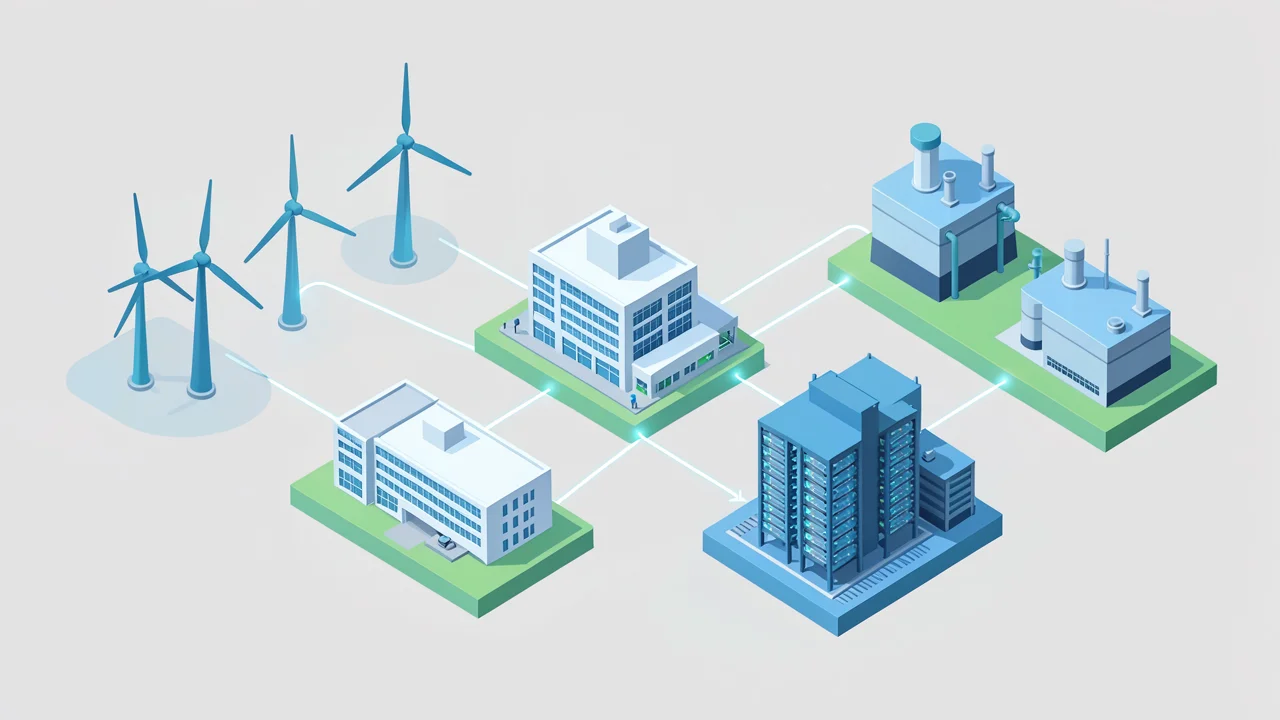
Secteurs hautement critiques (annexe I)
- Énergie (électricité, pétrole, gaz, hydrogène)
- Transport (aérien, ferroviaire, maritime, routier)
- Banque & infrastructure financière
- Santé (hôpitaux, laboratoires, pharma)
- Eau potable & eaux usées
- Infrastructure numérique (DNS, cloud, centres de données)
- Gestion des services TIC (interentreprises)
- Administration publique
- Espace
Autres secteurs critiques (annexe II)
- Services postaux & courrier
- Gestion des déchets
- Produits chimiques (fabrication, production, distribution)
- Production & distribution alimentaire
- Fabrication (dispositifs médicaux, électronique, machines)
- Fournisseurs numériques (marketplaces, moteurs de recherche)
- Organisations de recherche
Vous vous demandez si votre entreprise relève de NIS2 et à quel niveau CyberFundamentals? Notre vérification de périmètre gratuite répond à cette question en cinq clics à l'écran, sans adresse e-mail. Besoin d'une réponse signée que vous pouvez transmettre à votre client ou assureur? Le rapport écrit est à 395€ forfait (hors TVA), livré en 48 heures.
Que Requiert NIS2?
NIS2 exige des mesures de cybersécurité "appropriées et proportionnées". Les principales exigences sont: Voir les 10 exigences en détail.
Gestion des Risques
Identifier, analyser et traiter systématiquement les risques de cybersécurité
Gestion des Incidents
Détecter, répondre et signaler les incidents de sécurité dans les 24 heures
Continuité d'Activité
Plans de sauvegarde, reprise après sinistre et gestion de crise
Sécurité de la Chaîne d'Approvisionnement
Évaluer et gérer les risques des fournisseurs
Hygiène Cyber de Base
Politiques sur les mots de passe, mises à jour, contrôle d'accès, chiffrement
Formation du Personnel
S'assurer que les employés comprennent leurs responsabilités
NIS2 en Belgique: CyberFundamentals
Le Centre pour la Cybersécurité Belgique (CCB) a créé le cadre CyberFundamentals pour aider les organisations à se conformer à NIS2. C'est l'approche officielle belge, reconnue par le gouvernement et alignée sur les exigences européennes. Le 17 juin 2026, le groupe de coopération NIS de l'UE a publié un document de référence lié au règlement d'exécution 2024/2690. Il met en correspondance les mesures de sécurité NIS2 entre cadres, et place CyberFundamentals aux côtés d'ISO/IEC 27001, IEC 62443 et NIST CSF 2.0. En savoir plus sur CyberFundamentals.
| Niveau | Contrôles | Pour |
|---|---|---|
| Basic | 34 | Besoins de sécurité standard |
| Important | 133 | Entités importantes qui optent pour une évaluation CyFun (Important au moins, arrêté royal, art. 11) |
| Essential | 218 | Entités essentielles (par défaut ; plus bas seulement si leur propre analyse de risques le justifie) |
Sanctions NIS2: Quels Risques?
NIS2 introduit des sanctions significatives en cas de non-conformité: En savoir plus sur les sanctions NIS2.
| Catégorie | Amende Maximale | Supplémentaire |
|---|---|---|
| Entités essentielles | €10 millions ou 2% du CA mondial | Responsabilité personnelle de la direction |
| Entités importantes | €7 millions ou 1,4% du CA mondial | La direction peut être suspendue |
| Signalement tardif d'incident | Amendes administratives | Divulgation publique possible |
Quand Devez-Vous Vous Conformer?
La directive NIS2 est entrée en vigueur le 16 janvier 2023. Les États membres avaient jusqu'au 17 octobre 2024 pour la transposer en droit national, et la loi belge du 26 avril 2024 s'applique depuis le 18 octobre 2024. Les organisations devraient déjà travailler sur la conformité. Voir tous les délais NIS2.
Comment Commencer avec la Conformité NIS2?
Ne soyez pas submergé. L'objectif n'est pas la perfection. C'est l'amélioration continue.
Évaluez votre périmètre
Êtes-vous dans un secteur essentiel ou important? Remplissez-vous le seuil de taille?
Commencez par les bases
Débutez avec le niveau "Basic" de CyberFundamentals : 34 mesures pratiques
Documentez tout
Gardez des traces de ce que vous implémentez et quand
Construisez progressivement
Montez de niveau quand votre classe NIS2 ou votre propre analyse de risques l'exige : les entités essentielles visent Essential par défaut
Demandez de l'aide
Travaillez avec votre partenaire IT ou utilisez une plateforme de conformité comme Easy Cyber Protection
Comment Easy Cyber Protection Vous Aide
Vous préférez regarder par vous-même d'abord? Ouvrez la démo live - un bac à sable partagé avec de vraies données CyFun, un clic, sans inscription ni carte. Il n'y a pas de version gratuite.
Questions Fréquentes
Mon entreprise doit-elle se conformer à NIS2?
Si vous opérez dans un secteur de l'annexe I ou II ET êtes une organisation moyenne ou grande (50+ personnes, ou chiffre d'affaires et total du bilan tous deux supérieurs à 10 millions d'euros), vous devez probablement vous conformer. Certains services critiques doivent se conformer quelle que soit leur taille.
Quelle est la différence entre NIS2 et RGPD?
Le RGPD se concentre sur la protection des données personnelles, tandis que NIS2 se concentre sur la cybersécurité globale et la sécurité des réseaux. De nombreuses organisations doivent se conformer aux deux. Le RGPD a des amendes plus élevées (€20M/4% du CA) mais NIS2 ajoute la responsabilité de la direction.
Que se passe-t-il si je ne me conforme pas à NIS2?
Les entités essentielles risquent des amendes jusqu'à €10 millions ou 2% du chiffre d'affaires mondial. Les entités importantes jusqu'à €7 millions ou 1,4%. Les dirigeants peuvent également être tenus personnellement responsables et suspendus.
Qu'est-ce que CyberFundamentals?
CyberFundamentals est le cadre belge créé par le CCB (Centre pour la Cybersécurité Belgique) pour aider les organisations à répondre aux exigences NIS2. Il définit trois niveaux cumulatifs: Basic, Important et Essential.
Combien de temps prend la conformité NIS2?
Cela dépend de votre point de départ et du niveau cible. CyFun Basic (34 contrôles) prend 1 à 9 mois selon votre baseline de sécurité. Les organisations bien équipées atteignent Basic en 1-3 mois, les clients greenfield 6-9 mois ou plus. CyFun Important et Essential sont des trajets pluriannuels car chaque niveau porte plus de contrôles et plus de preuves. L'arrêté royal permet une vérification Important dès la première étape (art. 22 §1), et les entités essentielles ont besoin d'Essential au 18 avril 2027, ou d'Important avec un plan pour l'atteindre au 18 avril 2028. Pas de raccourci vers les niveaux supérieurs.
Articles Connexes
Sources
- NIS2 Directive (EU) 2022/2555 , Official Journal of the European Union
- NIS2 Directive Overview , European Commission
- Centre for Cybersecurity Belgium (CCB) , CyberFundamentals Framework
- NIS2 Article 34: Administrative Fines , Penalty amounts for essential and important entities
- CCB : FAQ sur NIS2 et CyberFundamentals
- Recommandation 2003/361/CE (définition des PME)
- Arrêté royal du 9 juin 2024 (NIS2)
- CCB : Un an de NIS2 en Belgique (28 novembre 2025)
- CCB: The NIS2 Law (entry into force 18 October 2024)